CVE-2016-5195漏洞修复方案及其在涂料制造工业控制系统中的安全加固实践
一、漏洞概述:CVE-2016-5195(脏牛漏洞)
CVE-2016-5195,即广为人知的“脏牛”(Dirty COW)漏洞,是Linux内核中一个存在长达九年之久的本地权限提升漏洞。该漏洞源于Linux内核在处理写时复制(Copy-on-Write, COW)内存页面时的竞态条件缺陷,攻击者可通过竞争条件在只读内存映射上写入数据,从而获得对任意文件的写权限,最终实现本地提权至root权限。由于涉及范围极广,几乎所有2016年10月之前的Linux发行版均受影响。
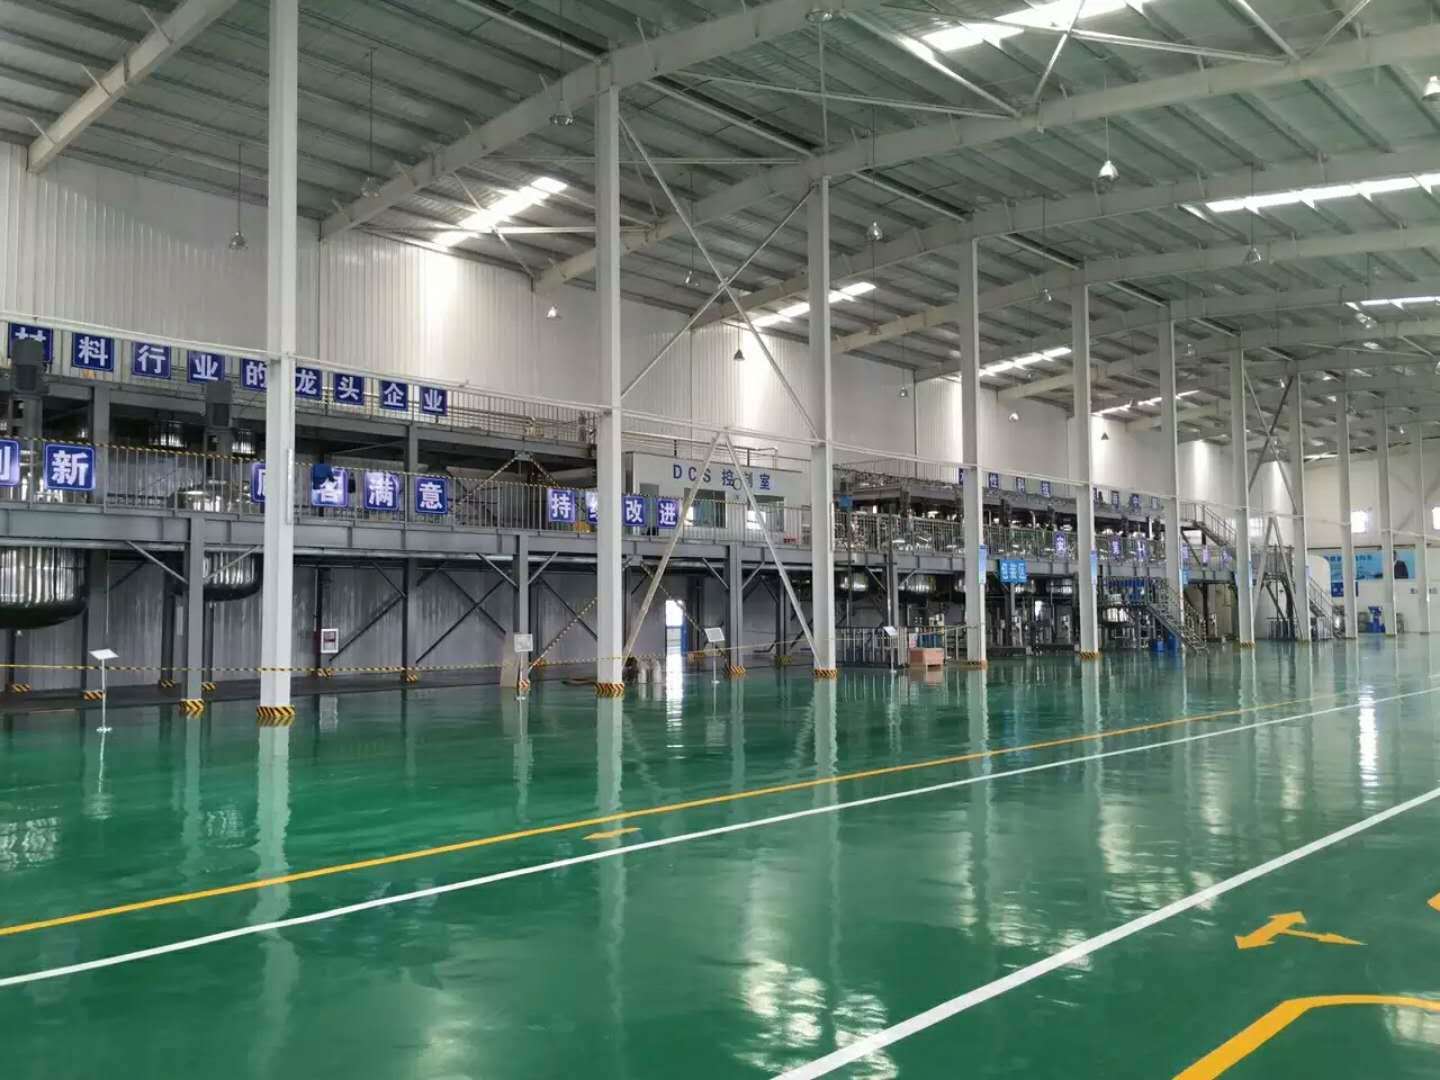
对于涂料制造行业而言,生产车间中的DCS(分布式控制系统)、SCADA(数据采集与监视控制系统)、PLC编程工作站以及MES(制造执行系统)服务器大量运行基于Linux的工业控制设备与上位机系统。一旦攻击者利用该漏洞获取设备控制权,可能导致配方参数篡改、生产工艺破坏、安全联锁失效等严重后果,直接威胁生产安全与产品质量。因此,修复CVE-2016-5195漏洞对于涂料制造企业的工控安全防护具有重要的现实意义。
二、漏洞修复总体思路
修复CVE-2016-5195漏洞的关键在于获取包含内存管理子系统(mm)竞态条件修复补丁或正确锁定的更新内核二进制文件。修复方案应遵循以下总体思路:
- 识别资产:全面盘点涂料工厂内运行Linux系统的设备,包括工控机、服务器、嵌入式板卡等;
- 分级处置:根据设备在塗料生产流程中的重要性(配料、研磨、调漆、灌装、仓储等环节)和暴露风险进行分级;
- 最小 disruption 原则:在不影响连续生产的前提下选择维护窗口;
- 纵深防御:补丁修复与访问控制、网络分区、行为监测相结合。
三、具体修复步骤
(一)漏洞检测与影响评估
首先对生产环境中的Linux设备进行版本核查:使用命令 uname -r 查看内核版本,结合发行版公告比对是否包含CVE-2016-5195补丁。建议使用免杀测试而不具有破坏性的 PoC(工具已验证不发生修改)在隔离靶机上进行程序安全性验证,切勿在生产涂料产线上直接运行利用工具验证漏洞。
推荐检测工具包括对系统的完整性校验脚本、静态读取补丁标识等方法,避免对工控设备的实时调度造成任务争用。
(二)操作系统级别使用升级补丁
在设备允许进行维护时间窗口更新的情况下:
),优先将工控维护站Linux环境连接生产管理控制之外。可从官方渠道获取升级包:德ban/Debian:升级 to 含文件在套补丁包中并安装; RPM 因企业安全管理通过受信任的方式。
(三)小版本Linux工internally、以及使用ld之类 此外至各家企业服务器,需关闭使用或安全预案最小为rc的情况下可参类似条目(此处也切勿将网断开产品参数注入控制器同时准备自启动包括 cpt记录相同时排查方法如下。)
如若转载,请注明出处:http://www.hammel-farben.com/product/5.html
更新时间:2026-11-01 22:59:13